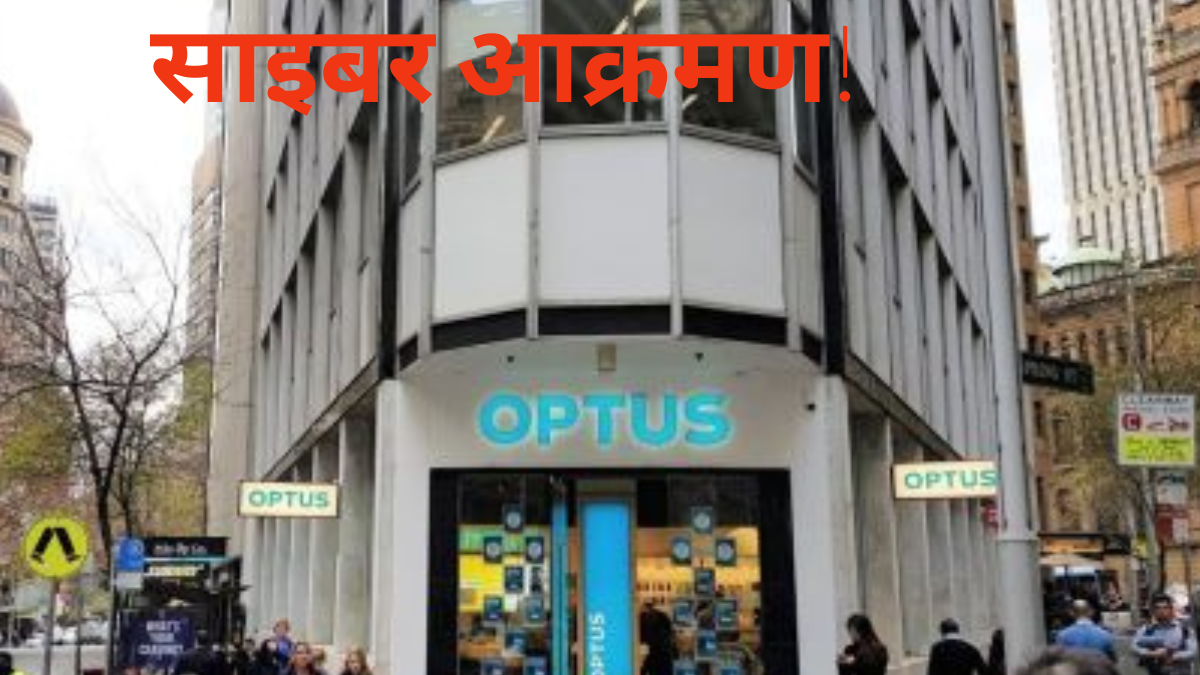
अस्ट्रेलियन दूरसञ्चार कम्पनी (अप्टस )मा साइबर आक्रमण गरी ९ मिलियन व्यक्तिको विवरण चोरी
 नेपालआईज
के भएको हो ?
अप्टसले बुधवार आफ्नो प्रणालीमा साइबर आक्रमण भएको फेला पार्यो । ह्याकरले ९ मिलियन व्यक्तिको जानकारी चोरेका छन् । जसमा व्यक्तिको नाम, ठेगाना, फोन नम्बर र इमेल एडरेससँगै चालक अनुमति पत्र तथा पासपोर्ट नम्बर पनि रहेको छ । ह्याकिङबारे बिहीबार मात्र सूचना बाहिरिएको थियो । ह्याकरको पहुँचलाई बन्द गरिए पनि कति तथ्याङ्क चोरी भएको तथा किन चोरी भएको भन्ने खुलेको छैन ।
यसका लागि अप्टसले के गर्दै छ ?
अप्टसकी मुख्य कार्यकारी केली बेयर रोसमारिनले ह्याकरको पहुँच बन्द गरिएको तथा अस्ट्रेलियन साइबर सेक्यूरिटी सेन्टरलाई जानकारी गराइएको बताइन् । संघीय प्रहरी, नियामक निकाय तथा बैँकहरुलाई जानकारी गराइएको तथा अप्टसको अनलाइनबाट हुने काम बन्द गरिएको छ । के अप्टसको सेवाग्राहीले क्रेडिट कार्डको पासवर्ड परिवर्तन गर्नुपर्छ ?
अहिलेसम्म अप्टसको वासवर्ड तथा आर्थिक तथ्यांकमा कुनै गडबडी देखिएको छैन । तर पासवर्ड तथा अन्य जानकारी परिवर्तनका लागि आउनसक्ने सूचनाका बारेमा भने सचेत हुनुपर्नेछ ।
सेवाग्राहीले के गर्नुपर्छ ?
पासवर्ड परिवर्तन तथा अनुमतिका लागि आग्रह गरिए त्यसबारे सचेत हुनुपर्नेछ । त्यस्ता आग्रह मिल्दोजुल्दो भएपनि अप्टसको नहुन सक्छ । तथ्याङ्क चोरी गर्नका लागि पनि हुन सक्छ । कम्पनीबाट जानकारी लिएर सुनिश्चित गर्नु उचित हुनेछ । अपटसले पासवर्ड नदिन आग्रह गरेको छ । उच्च जोखिममा रहेका सेवाग्राहीलाई अपटसले सम्पर्क गरिरहेको छ ।
के विगतका सेवाग्राहीलाई असर गर्छ ?
विगतका सेवाग्राहीको समेत जानकारी चोरीर यी प्रणालीहरु अनलाइन नै संचालनमा छन् । कम्पनीले यी प्रणालीहरु सुरक्षित रहेको जानकारी गराएको छ ।
थप जानकारीका लागिः सेवाग्राहीले अप्टसलाई माइ अपटस एप अथवा १३३ ९३७ तथा १३३ ३४३ मा सम्पर्क गर्न सक्नेछन् ।
एजेन्सीको सहयोगमा